

中小企業がGoogle Workspaceで生成AIを活用するための社内データ管理術【2026年版】
はじめに
生成AIを社内で活用するとき、多くの企業が最初に検討するのは「どの生成AIを導入するか」です。
Google Workspaceを利用している企業では、Geminiを導入するか、ChatGPTやClaudeを利用するかといった製品選びに関心が集まりやすくなります。
しかし、生成AI活用の成否を左右するのは、AI製品の性能だけではありません。
より重要なのは、生成AIが参照する社内データが、正しく整理・管理されているかどうかです。
社内に次のような状態が残っていれば、高性能な生成AIを導入しても、正確で安全な回答は期待できません。
- 同じ文書が複数の場所に保存されている
- 正式版と下書きが混在している
- 退職者が所有するファイルが残っている
- 古い規程や価格表が検索対象になっている
- 社外共有された資料を管理者が把握していない
- 本来見られない文書を従業員が閲覧できる
- 個人のマイドライブに重要文書が保存されている
生成AIは、社内データの問題を自動的に解決してくれるわけではありません。むしろ、これまで見つけにくかった古い情報や過剰共有された文書を高速に発見し、要約・再利用してしまう可能性があります。
そのため、中小企業が最初に取り組むべきことは、AI製品の選定ではなく、Google Workspaceを「社内データ基盤」として整えることです。
この記事では、Google Workspace内の文書、権限、共有、情報分類、生成AIとの接続、出力確認までを4層に分け、中小企業が実践できる社内データ管理術を解説します。
Google Workspaceを「Geminiの器」ではなく「社内データ基盤」として考える
Google Workspaceは、GmailやGoogleドキュメントを利用するためだけのサービスではありません。
Google Drive、共有ドライブ、Googleグループ、組織部門、アカウント、共有設定、分類ラベル、監査ログなどを組み合わせることで、企業の情報を管理する社内データ基盤として活用できます。
生成AIは、このデータ基盤に蓄積された文書や情報を検索、要約、分析、再構成する利用レイヤーです。
つまり、次の2つを分けて考える必要があります。
- Google Workspace:社内データを保管・分類・管理する基盤
- 生成AI:管理されたデータを検索・要約・活用する手段
この考え方に立てば、Google Workspaceを利用しているからといって、生成AIをGeminiだけに限定する必要はありません。
まずGoogle Workspace上のデータと権限を整え、そのうえで業務に合う生成AIを接続します。
出典:Google「Generative AI in Google Workspace Privacy Hub」、Google「Manage shared drives as an admin」
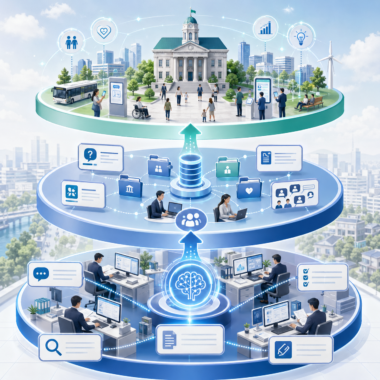
生成AI活用を支える「4層の管理構造」
Google Workspaceを基盤として生成AIを安全に活用するには、管理対象を4層に分けると整理しやすくなります。
第1層:データ
第1層では、生成AIが参照する文書そのものを管理します。
主な管理項目は次のとおりです。
- 文書の原本
- 正式版と下書き
- 最終更新日
- 適用開始日
- 管理責任者
- 保存期間
- 旧版の保管場所
- AI検索の対象に含めるか
- 削除時期
生成AIは、保存されている情報が正しいか、現在も有効かを自動的に判断できるとは限りません。
「2024年版」「最新版」「修正版」「最終版2」といったファイルが混在していれば、古い文書を参照して回答する可能性があります。
ファイル名だけに頼らず、文書内またはメタデータに、最終更新日、適用期間、責任部署、現在有効かどうかを明記する必要があります。
第2層:ID・権限
第2層では、誰がどの情報を閲覧・編集・共有できるかを管理します。
主な管理項目は次のとおりです。
- Googleアカウント
- Googleグループ
- 組織部門
- 共有ドライブのメンバー
- 閲覧・投稿・編集・管理権限
- 外部共有設定
- 退職者・異動者の権限
- 多要素認証
- 管理者権限
生成AIが利用者の既存権限を反映する仕組みであっても、元のGoogle Workspace側の権限が広すぎれば、安全とはいえません。
AIを導入する前に、Google Workspace側のアクセス権限を適正化する必要があります。
出典:Google「Manage shared drives as an admin」、Google「Deploy 2-Step Verification」
第3層:生成AIとの接続
第3層では、Google Workspace内のデータを、どのような方法で生成AIへ渡すかを管理します。
主な接続方法には次のものがあります。
- コピー&ペースト
- ファイルアップロード
- 利用者ごとのOAuth接続
- 管理者による組織同期
- API連携
- 社内RAG
- サービスアカウント
- ドメイン全体の委任
同じ生成AIでも、接続方法によってアクセス範囲や管理上のリスクは大きく異なります。
どの製品を導入するかだけでなく、「どのような接続方法で、どのデータへ接続するか」を管理することが重要です。
第4層:利用・出力
第4層では、生成AIの実際の利用と出力を管理します。
主な管理項目は次のとおりです。
- 入力してよい情報
- 入力してはいけない情報
- プロンプト
- AI回答の確認方法
- 出典や根拠の確認
- 顧客提出前の承認
- AI生成物の保存場所
- 利用ログ
- 監査ログ
- 問題発生時の報告先
生成AIが作成した文章や資料を、そのまま顧客へ提出してはいけません。
事実関係、数値、個人情報、著作権、契約条件、社内ルールとの整合性を、人が確認する仕組みが必要です。
社内文書は個人のマイドライブから共有ドライブへ集約する
Google Workspaceで最初に見直したいのが、重要文書の保存場所です。
次のような文書が従業員個人のマイドライブに保存されていないか確認します。
- 就業規則
- 業務マニュアル
- 契約書のひな形
- 見積書のひな形
- 顧客対応FAQ
- 商品情報
- 価格表
- 提案書
- 研修資料
- 会議資料
- 各種申請書
- 品質管理資料
組織として継続的に利用する文書は、原則として共有ドライブへ移します。
共有ドライブでは、ファイルの所有主体が個人ではなく組織になります。担当者が退職・異動した場合でも、会社が継続して管理できます。
出典:Google「Move your organization’s content to shared drives」
共有ドライブを細かく分けすぎない
共有ドライブを細かく分けすぎると、従業員がどこへ保存すればよいか分からなくなります。
反対に、一つの共有ドライブへすべての情報を入れると、権限管理が難しくなります。
中小企業では、次のような単位から始める方法があります。
- 全社共通
- 経営・管理
- 総務・人事
- 経理
- 営業
- 商品・サービス
- プロジェクト
- 外部共有
- 旧版・アーカイブ
部門だけでなく、「誰に見せる情報か」「外部共有する可能性があるか」を基準に設計することが重要です。
社内用と外部共有用を分ける
社内文書と、取引先や外部パートナーへ共有する文書を、同じ共有ドライブに保存すると、共有設定のミスが起きやすくなります。
例えば、次のように分けます。
- 社内限定の共有ドライブ
- 取引先共有用の共有ドライブ
- 一時的なプロジェクト共有ドライブ
- 公開資料用の共有ドライブ
外部共有用の保管場所を分けることで、管理者が確認しやすくなり、従業員も判断しやすくなります。
権限は個人単位ではなくGoogleグループで管理する
共有ドライブのアクセス権限を従業員一人ひとりへ直接付与すると、異動や退職のたびに複数の設定変更が必要になります。
そこで、部門や役割ごとにGoogleグループを作り、グループ単位で権限を設定します。
例えば、次のようなグループです。
- 営業部
- 総務部
- 経理部
- 管理職
- 商品開発担当
- AI実証参加者
- 外部パートナー
異動・退職時はGoogleグループから利用者を外すことで、複数の共有ドライブや文書へのアクセスをまとめて変更できます。
出典:Google「Manage shared drives as an admin」
最小権限を基本にする
必要以上の権限を与えない「最小権限」を基本とします。
閲覧だけでよい従業員に編集権限を与えたり、一時的なプロジェクト参加者へ恒久的なアクセス権限を与えたりしないようにします。
定期的に次の項目を確認します。
- 共有ドライブのメンバー
- 管理者権限を持つ利用者
- 外部ユーザー
- 長期間利用されていないアカウント
- 異動後も残っている権限
- 退職者のアカウント
- 外部共有リンク
- 一般公開されたファイル
情報を4段階に分類する
生成AIへ入力してよい情報を判断するには、社内情報を分類する必要があります。
中小企業では、まず次の4段階から始めると運用しやすくなります。
| 区分 | 情報の例 | 生成AI利用の基本方針 |
|---|---|---|
| 公開 | 公開済みWeb情報、承認済み商品情報 | 承認済みAIで利用可能 |
| 社内 | 一般的な会議資料、業務手順書 | 法人向けAIに限定 |
| 機密 | 顧客情報、契約書、原価、未公開計画 | 利用目的・接続先・担当者を限定 |
| 取扱制限 | 認証情報、マイナンバー、要配慮個人情報 | 原則として入力禁止 |
情報分類を複雑にしすぎると、従業員が判断できなくなります。
最初は4段階程度にし、それぞれについて「保存できる場所」「共有できる相手」「入力できるAI」を決めることが重要です。
Google Workspaceでは分類ラベルを利用できます。ただし、ラベル、自動分類、DLP、Google Vaultなどの利用条件は契約エディションによって異なります。
出典:Google「Create classification labels」、Google「About Data Loss Prevention」
正式版・旧版・下書きを区別する
生成AIが古い資料を参照する問題を防ぐには、文書の鮮度管理が必要です。
最低限、次の情報を管理します。
- 文書名
- 文書ID
- 管理責任部署
- 管理責任者
- 適用開始日
- 最終更新日
- 次回見直し日
- 正式版・下書き・旧版の区分
- 現在有効か
- AI検索対象か
- 保存期間
- 廃棄予定日
旧版を削除できない場合は、旧版専用フォルダやアーカイブ用共有ドライブへ移し、生成AIの検索対象から外します。
「最新版」というファイル名だけでは、時間の経過とともに意味が分からなくなります。「2026年8月14日適用」「第3版」「管理責任者:総務部」のように、客観的に確認できる情報を付けます。
Google Workspaceと生成AIを接続する3つのレベル
社内データを生成AIへ渡す方法は、3つのレベルに分けて管理します。
レベル1:コピー&ペースト・ファイルアップロード
従業員が文章をコピーして生成AIへ貼り付けたり、ファイルをアップロードしたりする方法です。
簡単に利用できますが、管理者が入力内容を把握しにくいという問題があります。
次の項目を決めます。
- 利用を認める生成AI
- 利用する法人アカウント
- 入力できる情報区分
- 入力禁止情報
- AI生成物の確認者
- 顧客提出前の承認
- AI生成物の保存場所
個人情報保護委員会は、個人データを生成AIへ入力する際、利用目的の範囲や、提供事業者によるデータの取扱いを十分に確認するよう注意喚起しています。
出典:個人情報保護委員会「生成AIサービスの利用に関する注意喚起」
レベル2:利用者ごとのOAuth接続
利用者がGoogleアカウントで外部の生成AIへログインし、Google Driveなどへのアクセスを許可する方法です。
利用者の既存権限が反映される場合でも、Google Workspace側の権限が広すぎれば、AIも広い範囲の情報を検索できる可能性があります。
管理者は、次の項目を確認します。
- 接続を許可する生成AI
- OAuthスコープ
- 対象ユーザー
- 対象部署
- 接続対象のサービス
- 接続を許可する期間
- 退職・異動時の解除
- 不審なアプリの検出
出典:Google「Assign access levels to third-party apps」
レベル3:管理者による組織同期・API・RAG
管理者が組織または特定グループのデータを、生成AIから検索できるようにする方法です。
大量の社内文書を検索できるため、高い効果が期待できます。一方で、設定を誤った場合の影響範囲も大きくなります。
次の項目を確認します。
- 同期する共有ドライブ
- 同期しない情報
- 対象ユーザー
- サービスアカウント
- 秘密鍵の保管
- ドメイン全体の委任
- 外部AI側に作成される検索用コピー
- インデックスの保存期間
- 削除方法
- 接続停止方法
- 契約終了時のデータ処理
最初から組織全体を接続せず、限定した共有ドライブとテスト用グループから始めます。
「AI学習に使われない」だけでは安全性を判断できない
法人向け生成AIの多くは、一定の契約条件のもとで、顧客データをモデル学習に利用しないと説明しています。
しかし、「学習に使われない」という点だけで安全性を判断してはいけません。
確認すべき項目には、次のようなものがあります。
- 法人向け契約か
- 入力データの保存期間
- 出力データの保存期間
- コネクタ経由データの取扱い
- 検索用インデックスの作成
- データの保存地域
- 人による確認の有無
- 管理者による利用制御
- 監査ログ
- 削除後の処理
- 契約終了後のデータ処理
- 外部委託先の取扱い
- 事故発生時の通知
契約条件、管理機能、保存、削除、アクセス範囲を一体として確認する必要があります。
出典:経済産業省「AI事業者ガイドライン第1.2版」、IPA「中小企業の情報セキュリティ対策ガイドライン第4.0版」
Google Workspaceの監査ログを活用する
生成AIを安全に運用するには、利用を許可するだけでなく、後から確認できる状態が必要です。
Google Workspaceでは、契約エディションや設定に応じて、ログやレポートから管理状況を確認できます。
確認対象には次のようなものがあります。
- ログイン
- 管理者操作
- ファイル共有
- 外部共有
- Google Drive上の操作
- OAuthアプリ
- Gemini関連の利用状況
- 不審なアクセス
- 権限変更
ログは保存されているだけでは意味がありません。
誰が、どの項目を、どの頻度で確認し、異常を見つけた場合に誰へ連絡するかを決めます。
出典:Google「Gemini for Workspace log events」、Google「Data retention and lag times」
中小企業が90日で進める社内データ整備
1~30日:現状を把握する
最初の30日では、社内データの現状を確認します。
- 重要文書の保存場所を確認する
- マイドライブ内の業務文書を確認する
- 共有ドライブの一覧を作る
- 外部共有を確認する
- Googleグループを確認する
- 退職者・異動者の権限を確認する
- 正式版と旧版の混在を確認する
- 社内で利用されている生成AIを確認する
31~60日:共有ドライブと権限を整備する
次の30日では、対象を限定して整備します。
- 重要文書を共有ドライブへ移す
- 社内用と外部共有用を分ける
- Googleグループを整備する
- 権限をグループ単位へ変更する
- 情報分類を決める
- 正式版と旧版を分ける
- AI検索対象を決める
- 生成AIの試行業務を選ぶ
61~90日:生成AIを限定接続して運用する
最後の30日では、整備したデータへ生成AIを限定的に接続します。
- 対象部署を限定する
- 対象ユーザーを限定する
- 対象共有ドライブを限定する
- 入力ルールを作成する
- AI回答の確認手順を決める
- 利用ログを確認する
- 従業員研修を実施する
- 効果と管理負担を測定する
- 全社展開するか判断する
整理したデータ基盤に合う生成AIを選ぶ
Google Workspace側のデータと権限を整えた後で、生成AIを選びます。
Google Workspace内の文書作成やメール、会議業務との一体性を重視する場合は、Geminiが有力な選択肢です。
複数の情報源を横断した調査や分析では、ChatGPTが候補になる場合があります。
長文の規程、契約書、提案書などを扱う場合は、Claudeが適することもあります。
Microsoft 365を併用している企業では、Microsoft 365 Copilotが適する業務もあります。
厳格な検索範囲や独自業務への対応が必要な企業では、社内RAGやAPI型の仕組みも検討できます。
ただし、これは記事の中心ではありません。
重要なのは、どの生成AIを選んでも、接続先となるGoogle Workspaceのデータ、権限、正式版、情報分類が整っていることです。
JAICが社内データ整備から生成AIの定着まで伴走する
生成AI導入では、製品の契約だけを支援しても、実際の業務活用にはつながりません。
企業によって、Google Workspaceの使い方、共有ドライブの構成、社内文書、権限、業務課題、従業員のITスキルは異なります。
そのためJAICでは、特定の生成AIを最初から決め打ちせず、次の順序で企業を支援します。
- 現在の業務と社内データの把握
- マイドライブと共有ドライブの確認
- 外部共有と権限の確認
- Googleグループの設計
- 情報分類の作成
- 正式版・旧版の整理
- AI検索対象の選定
- 接続方法のリスク確認
- 生成AI製品の比較
- 小規模な実証
- 社内利用ルールの作成
- 従業員研修
- 利用状況と効果の確認
- 導入後の改善
JAICが目指すのは、単に生成AIを導入することではありません。
企業が保有する社内データを、安全に管理し、日常業務の中で継続的に活用できる状態をつくることです。

まとめ
中小企業がGoogle Workspaceで生成AIを活用するために、最初に行うべきことはAI製品の選定ではありません。
Google Workspaceを社内データ基盤として再設計し、文書、権限、共有、情報分類、最新版、接続、出力を管理することです。
特に重要なのは、次の7点です。
- 業務文書を個人のマイドライブから共有ドライブへ移す
- 権限をGoogleグループ単位で管理する
- 社内用と外部共有用の保存場所を分ける
- 情報を公開・社内・機密・取扱制限に分類する
- 正式版・下書き・旧版を区別する
- 生成AIとの接続方法を3段階で管理する
- AIの出力確認と監査を仕組みにする
整備された社内データ基盤があってこそ、Gemini、ChatGPT、Claude、社内RAGなどの性能を安全かつ効果的に引き出せます。
Google Workspaceの社内データ整理や権限設計、生成AIとの接続方法に迷った場合は、JAICへご相談ください。




コメント