
生成AIを自治体ごとに個別導入するのではなく、都道府県、広域連合、複数自治体などが一つのAI基盤を共同利用する動きが現実的な選択肢になりつつあります。
特に小規模自治体では、AIの専門人材、予算、セキュリティ対策、契約管理などを単独で整備することが難しいケースがあります。共同利用型のAI基盤は、こうした負担を分散できる点で大きなメリットがあります。
しかし、共同利用では別の問題が生まれます。
それが、
「誰が、どこまで責任を負うのか」
という責任分界の問題です。
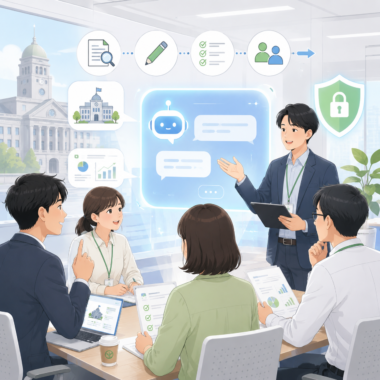
システムを運営する自治体、AIサービス事業者、クラウド事業者、実際に利用する各自治体、そしてAIを操作する職員。それぞれの責任が曖昧なままでは、情報漏えいや誤回答などの問題が発生したときに迅速な対応ができません。
自治体AIの共同利用を成功させるには、システムを導入する前に「責任分界点」と「利用規程」をセットで設計する必要があります。
自治体AI共同利用で「責任分界点」が重要になる理由
一般的な生成AIサービスでは、利用者とサービス提供企業の関係は比較的シンプルです。
一方、自治体共同利用型AIでは複数の主体が関係します。
たとえば、
- 都道府県や代表自治体
- AIサービス提供事業者
- クラウドサービス事業者
- 共同利用に参加する自治体
- 実際にAIを利用する職員
などです。
ここで問題になるのが、「安全なシステムを提供する責任」と「安全に利用する責任」は同じではないという点です。
例えば、AI基盤自体に高度なセキュリティ対策が施されていても、職員が入力してはいけない情報をプロンプトに入力すれば、利用側のガバナンス上の問題になります。
逆に、職員が利用規程を守っていても、クラウド環境やAIサービス側で重大な障害が発生する可能性はあります。
したがって、AI共同利用では「AIシステムは安全か」という一つの問いだけでは十分ではありません。
システム・データ・利用者・出力・事故対応という複数の層に分けて責任を整理する必要があります。
添付研究でも、インフラ、システム運用、データ・プロンプト、利用判断という複数のレイヤーで責任主体を整理することの重要性が示されています。
自治体AI共同利用の責任分界点モデル
実務では、責任を大きく4つの領域に分けると整理しやすくなります。
1.共同基盤・インフラの責任
共同利用するAI環境そのものを管理する領域です。
主な項目には、
- クラウド環境
- ネットワーク
- 認証
- アクセス制御
- ログ管理
- バックアップ
- システム監視
- 障害対応
などがあります。
代表自治体や共同利用組織が全体の管理方針を定め、AIサービス事業者やクラウド事業者が契約に基づいて技術的な運用を担う形が基本になります。
重要なのは「事業者に任せているから自治体には責任がない」と考えないことです。
自治体側には、適切な事業者を選定し、必要なセキュリティ要件を契約や仕様書に盛り込み、運用状況を継続的に確認するガバナンス責任があります。
2.データ・プロンプト入力の責任
共同利用型AIで特に重要なのが、入力情報の管理です。
AIサービスが安全でも、職員が不適切な情報を入力すればリスクは発生します。
そこで、
「どの情報を入力してよいのか」
を明確にする必要があります。
例えば、
- 公開情報
- 庁内限りの情報
- 個人情報
- 機密情報
- 契約情報
- 未公開政策情報
などを情報区分ごとに整理します。
さらに、AIシステムごとに入力可能な情報レベルを設定します。
個人情報保護委員会も、行政機関等が生成AIへ個人情報を入力する場合、利用目的の範囲内で必要最小限であることを確認するとともに、保有個人情報が回答生成以外の目的で利用される場合には法令違反となる可能性があるため、機械学習への利用などについて十分確認するよう注意喚起しています。
つまり、
「生成AIだから個人情報はすべて禁止」でも、「契約しているから何でも入力可能」でもありません。
利用するAI環境とデータの性質を組み合わせて判断する必要があります。
3.AI出力の確認・意思決定責任
生成AIが作った文章や回答について、AI事業者が行政判断の責任まで負うわけではありません。
最終判断を行うのは自治体です。
そのため利用規程では、
- 事実確認
- 法令・制度の確認
- 出典確認
- 著作権等の確認
- 個人情報の確認
- 誤情報や偏りの確認
- 人による最終確認
を明確に定める必要があります。
特に住民向け文書、行政手続、制度説明などでは、AIの回答をそのまま利用するのではなく、一次資料との照合を前提とする運用が重要です。
4.インシデント対応の責任
責任分界が最も重要になるのが事故発生時です。
例えば、
「個人情報を誤ってAIに入力した」
という事故が発生した場合でも、
入力した職員だけの問題とは限りません。
利用規程、職員教育、システム設定、ログ管理、契約条件など複数の要素が関係します。
したがって事前に、
発見 → 利用停止 → 報告 → 調査 → 関係者への連絡 → 再発防止
という流れを決めておく必要があります。
「共通利用規程+自治体別規程」の二層構造にする
複数自治体で一つのAI環境を利用する場合、すべてを一つの利用規程で統一しようとすると運用が難しくなります。
自治体によって、
- 情報セキュリティポリシー
- 情報分類
- 組織体制
- 承認手続
- 利用する業務
が異なるためです。
そこで有効なのが、
共通ルール+各自治体の個別ルール
という二層構造です。
共通利用規程で決めること
共同基盤全体では、
- 利用可能なAIサービス
- 基本的な禁止事項
- ログ管理
- セキュリティ要件
- AI事業者との契約条件
- 障害・事故対応
- 共通の問い合わせ窓口
などを定めます。
自治体ごとの利用規程で決めること
参加自治体側では、
- 利用できる職員
- 利用できる業務
- 入力可能な情報
- 承認が必要な業務
- 出力確認方法
- 自治体内の責任部署
- 事故発生時の報告ルート
などを定めます。
この構造なら、共同利用による標準化のメリットを維持しながら、それぞれの自治体の情報管理方針にも対応できます。
AIシステムごとに「利用条件マトリクス」を作る
自治体で複数のAIサービスを利用する場合、「生成AI」という一括りのルールでは管理しきれません。
そこで実務上有効なのが利用条件マトリクスです。
| 管理項目 | 確認内容 |
|---|---|
| AIシステム名 | 利用するサービスを特定 |
| 担当部署 | 運用責任部署を明確化 |
| 利用者 | 全職員・特定部署など |
| 利用目的 | 文書作成、要約、企画支援など |
| 入力可能情報 | 情報区分ごとに設定 |
| 学習利用 | 入力データが学習されるか |
| ログ管理 | 保存範囲・保存期間 |
| 出力確認 | 人による確認方法 |
| 事故対応 | 報告先・対応手順 |
例えば、組織向けに契約された閉域性の高いAIサービスと、一般公開型の生成AIサービスでは、同じ入力ルールにする必要はありません。
サービス単位で許可範囲を設定することが、実効性のある規程につながります。
実効的なAI利用規程を作る4ステップ
ステップ1 対象AIと利用範囲を明確にする
最初に、
「何をAIとして管理するのか」
を決めます。
対象サービス、利用者、対象業務を明記し、「別表に定めるサービスのみ利用可能」といった管理方法も有効です。
ステップ2 入力情報のルールを決める
次に情報分類とAIシステムを対応させます。
単純に「個人情報禁止」とするのではなく、
情報区分 × AI環境 × 契約条件
で判断できるようにします。
匿名化や仮名化、不要な個人情報の削除なども運用ルールとして定めます。
ステップ3 AI出力の確認ルールを決める
生成物を利用する際には、
「職員による最終確認」
を原則とします。
特に、
法令、条例、日付、金額、制度要件、人物情報などは一次資料との照合が必要です。
生成AIを行政判断の主体にするのではなく、
職員の判断を支援するツール
として位置付けることが重要です。
ステップ4 監査・見直しの仕組みを作る
生成AIは変化が速いため、一度規程を作って終わりではありません。
モデル、機能、利用規約、保存方法、学習条件などが変更される可能性があります。
そのため、
- 利用状況
- ログ
- インシデント
- 新しいAIサービス
- 利用規約変更
- 法制度変更
などを定期的に確認します。
デジタル庁も2026年6月12日、技術進展やユースケースの拡大、国内外の制度動向を踏まえて、行政向け生成AIガイドラインを第2.0版へ改定しました。最新版には「高リスク判定シート」「生成AIシステム利活用ルールひな形」「調達チェックシート」「契約チェックシート」も用意されています。地方自治体にそのまま適用される規程ではありませんが、共同利用型AIのガバナンスを設計する際にも参考になる構成です。
利用規程は「禁止事項集」にしてはいけない
AIガイドラインを作る際によくある失敗が、
「○○を入力してはいけない」
「○○には使ってはいけない」
という禁止事項ばかりになることです。
これでは職員がAIを使わなくなります。
利用規程の目的はAI利用を止めることではありません。
安全に使える範囲を明確にすることです。
例えば、
「このAIならこの業務に利用できる」
「この情報レベルなら入力できる」
「この確認をすれば住民向け文書にも利用できる」
という形で、安全な利用方法を示す必要があります。
さらに、
- 職員研修
- FAQ
- プロンプト例
- 利用事例
- 相談窓口
- インシデント事例
を共有することで、規程を実際の業務につなげられます。
自治体AI共同利用の価値は「共同ガバナンス」にある
自治体AI共同利用のメリットは、AI利用料金やシステム費用を複数自治体で分担できることだけではありません。
むしろ重要なのは、
AIガバナンスそのものを共同化できることです。
AIサービスの評価、セキュリティ確認、契約条件の確認、利用規程の作成、職員研修、インシデント対応などを自治体ごとに一から行うのは大きな負担です。
共同基盤で標準モデルを整備すれば、小規模自治体でも一定レベルのAIガバナンスを確保しやすくなります。
デジタル庁では政府横断で安全な生成AI活用を進めるため「ガバメントAI『源内』」の展開も進めており、2026年度には全府省庁約18万人を対象とする大規模実証を計画しています。行政機関においても、生成AIを個人単位のツール利用から組織基盤へ移行させる流れが進んでいると見ることができます。

まとめ
自治体AI共同利用では、システムを共同化するだけでは十分ではありません。
重要なのは、
「誰が、何について、どこまで責任を持つのか」を先に決めることです。
特に整理すべきなのは、
- AI基盤・インフラ
- データ・プロンプト
- AI出力の確認
- 最終的な行政判断
- インシデント対応
の責任分界です。
そのうえで、
共通利用規程+自治体ごとの個別規程
という二層構造を構築することで、共同利用のメリットと自治体ごとの自主性を両立できます。
これからの自治体AI共同利用では、AIシステムそのものよりも、責任分界、利用規程、契約、監査、教育までを一体化した「共同ガバナンス基盤」を設計できるかどうかが重要になります。









コメント