
生成AIエージェントは、質問に回答したり文章を作成したりするだけの生成AIとは異なり、目標に沿って複数の手順を組み立て、社内システムや外部サービスを操作しながら業務を進めます。
例えば、顧客情報の確認、提案書の作成、担当者への通知、会議の調整、在庫確認、レポート作成などを連続して実行できます。
その一方で、AIが業務システムを操作する範囲が広がるほど、「誰が判断したのか」「誤りが起きた場合に誰が止めるのか」「最終責任を誰が負うのか」が曖昧になりやすくなります。
生成AIエージェントの導入で重要なのは、既存業務をそのままAIへ置き換えることではありません。人とAIの役割をタスク単位で分け直し、判断権限、承認手順、監視方法、事故対応まで含めて職務を再設計することです。
生成AIエージェントは従来の業務自動化と何が違うのか
従来の業務自動化は、あらかじめ定められた手順を正確に繰り返すことを得意としていました。
一方、生成AIエージェントは、状況に応じて情報を探し、手順を選び、複数のツールを使って業務を進めます。入力内容や周辺状況によって実行結果が変わるため、固定された業務フローだけでは管理できません。
生成AIエージェントには、主に次の特徴があります。
- 複数の業務手順を自ら組み立てる
- 社内データや外部情報を参照する
- メール、顧客管理、会計など複数のシステムを操作する
- 結果を確認しながら次の行動を選択する
- 他のAIエージェントと役割を分担する
- 人間へ承認や追加情報を求める
つまり、生成AIエージェントは単なるソフトウェアではなく、業務プロセスに参加する実行主体として管理する必要があります。
ただし、AIが業務を実行しても、法的・倫理的な責任をAI自身に負わせることはできません。責任は、導入した企業と権限を持つ人間に残ります。
職務ではなくタスクを分解して考える
「営業職をAIに置き換える」「人事業務をAIに任せる」という考え方では、適切な職務再設計はできません。
一つの職務には、定型作業、情報収集、専門的判断、対人調整、例外対応など、性質の異なるタスクが含まれているからです。
営業担当者の仕事であれば、次のように分解できます。
- 顧客情報の収集
- 過去の商談履歴の要約
- 見込み客の分類
- 提案書の下書き
- 見積条件の検討
- 顧客への説明
- 値引きの承認
- 契約締結
- クレーム対応
このうち、情報収集や要約、定型的な下書きはAIに任せやすいタスクです。
一方、値引き条件の決定、契約締結、顧客との信頼関係に影響する説明などは、人間が判断責任を持つ必要があります。
ILOの調査でも、生成AIの影響は職業全体の消滅より、職業を構成するタスクの変化として現れる可能性が高いと整理されています。したがって、職務再設計では「人を減らす」ことから考えるのではなく、「どのタスクをAIに移し、人間をどの仕事へ再配置するか」を考えることが重要です。ILO「Generative AI and Jobs: A Refined Global Index」
AIへ任せる範囲をリスクで分類する
AIの自律性は、技術的に実行できるかどうかだけで決めてはいけません。誤りが発生した場合の影響を基準に設定します。
低リスク業務
誤りを容易に修正でき、個人や企業への影響が限定的な業務です。
- 公開情報の収集
- 社内資料の分類
- 会議メモの整理
- 定型レポートの下書き
- 社内FAQの回答候補作成
低リスク業務では、一定の条件を満たせばAIによる自動実行を認めることができます。ただし、実行記録と定期的な確認は必要です。
中リスク業務
誤りによって顧客対応や業務品質に影響が生じるものの、人間が早期に発見すれば修正できる業務です。
- 顧客メールの作成
- 問い合わせの振り分け
- 在庫や需要の予測
- 提案内容の作成
- 社内申請の一次確認
中リスク業務では、AIが通常処理を進め、例外や基準超過を検知した場合に人間へ引き継ぐ設計が適しています。
高リスク業務
一度実行すると取り消しが難しく、従業員、顧客、取引先の権利や財産に大きな影響を与える業務です。
- 採用、不採用、昇進、降格の判断
- 人事評価や懲戒処分
- 契約の締結や解除
- 一定額以上の支払い・返金
- データやアカウントの削除
- システム権限の変更
- 法的判断や安全に関わる判断
この領域では、AIは情報整理や判断案の作成までに限定し、権限を持つ人間が根拠を確認して最終決定します。
EUのAI規則でも、採用、配置、昇進、解雇、業績評価などに利用される一部のAIシステムは高リスク領域として整理されています。日本企業に直接適用されない場合でも、人事AIのリスクを考える際の重要な基準になります。EU AI Act Service Desk「Employment」
人間による監督方法を3段階で設計する
AIエージェントの監督は、「人間が関わっているかどうか」だけでは不十分です。人間がどの時点で、どの情報を確認し、どの権限で介入するのかを決めます。
人間参加型
AIは情報収集や素案作成を行いますが、人間が承認するまで実行しません。
契約、人事、支払い、重要な顧客対応など、判断結果の影響が大きい業務に適しています。
人間監視型
AIは定められた範囲で業務を実行し、人間はダッシュボードや通知を通じて監視します。
金額、対象人数、処理時間、異常値などが設定した基準を超えた場合は、AIを停止して人間へ引き継ぎます。
自動実行型
AIが人間の事前承認を受けずに業務を完了します。
適用できるのは、影響が小さく、結果を元に戻せて、実行履歴を確認できる業務に限られます。自動実行型であっても、利用範囲、停止条件、監査担当者は必要です。
重要なのは、業務全体を一つの監督方法に固定しないことです。同じ顧客対応でも、注文履歴の照会は自動実行、返金案の作成は人間監視、一定額以上の返金は人間参加型というように切り替えます。
責任分界を5つの役割で明確にする
中小企業では一人が複数の役割を兼任することもあります。それでも、役割そのものは分けて定義する必要があります。
利用目的を決める経営責任
経営者は、AIエージェントを何のために導入し、どの程度のリスクを許容するのかを決めます。
「導入を承認した」だけでなく、成果指標、禁止用途、重大事故の判断基準まで定めることが必要です。
業務結果を引き受ける業務責任
部門責任者や業務責任者は、AIが作成・実行した結果を業務として受け入れる責任を持ちます。
AIが提案した内容であっても、「AIが決めたから分からない」という状態を認めないことが基本です。
AIを使用する運用責任
実際の利用者は、入力情報の確認、出力の検証、例外時の報告、承認手順の遵守を担当します。
そのためには、AIの操作方法だけでなく、誤りの特徴や介入基準を学ぶ研修が必要です。
権限とシステムを管理する技術責任
情報システム担当者は、AIエージェントがアクセスできるデータやシステム、実行可能な操作、認証方法、ログ保存、緊急停止機能を管理します。
一つの共通アカウントに広い権限を与えるのではなく、業務ごとに必要最小限の権限を設定することが重要です。
検証・救済を担う監査責任
法務、リスク管理、内部監査などの担当者は、AIの判断結果に偏りや不適切な処理がないかを検証します。
従業員や顧客が結果に異議を申し立てられる窓口、再確認の手順、事故時の説明方法も、この役割に含まれます。
責任分界シートに記録する項目
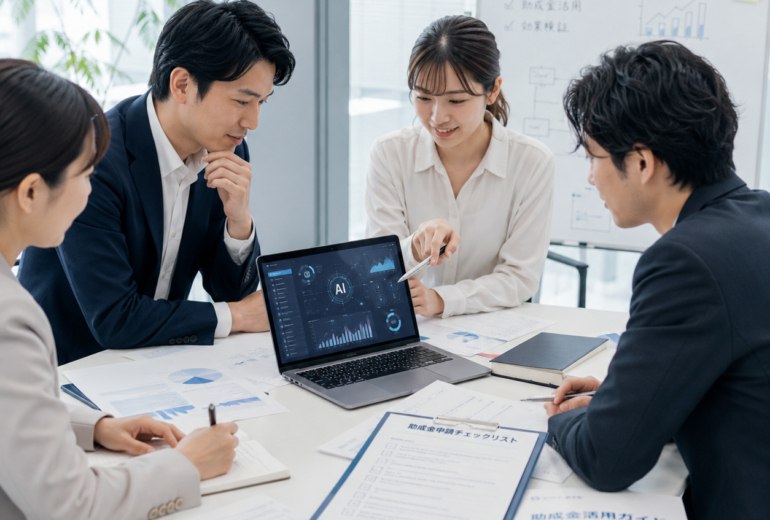
AIエージェントを導入する際は、利用規程だけでなく、対象業務ごとの責任分界シートを作成します。
最低限、次の項目を記録します。
- 業務・タスクの名称
- AIを利用する目的
- AIへ入力するデータ
- AIが実行できる操作
- AIに禁止する操作
- 想定される誤りと影響
- 人間による確認ポイント
- 承認者と最終責任者
- AIを停止する条件
- 保存するログと保存期間
- 問題発生時の連絡先
- 異議申し立てと再確認の方法
責任分界は、単に担当者の名前を並べるものではありません。「誰が、どの情報を確認し、何を根拠に承認するのか」まで記載することが大切です。
技術面では権限管理と記録を先に整える
生成AIエージェントの安全性を、利用者の注意力だけに依存させてはいけません。
AIが操作できる範囲を技術的に制限し、問題が起きた場合に追跡できる仕組みが必要です。
具体的には、次の対策を組み合わせます。
- 業務ごとの専用アカウントを使用する
- 必要最小限のアクセス権限を設定する
- 支払い、削除、外部送信には承認機能を設ける
- 実行内容、参照データ、出力結果を記録する
- 異常な連続処理や大量処理を自動停止する
- モデルやプロンプトの変更履歴を残す
- ベンダー障害時の代替手順を用意する
- 個人情報や機密情報の入力条件を明確にする
個人情報保護委員会は、生成AIサービスへ個人情報を入力する際、利用目的やサービス提供者による取扱いを確認するよう注意喚起しています。従業員データや顧客データを扱うAIエージェントでは、契約条件、保存場所、学習利用の有無などの確認が欠かせません。個人情報保護委員会「生成AIサービスの利用に関する注意喚起」
人事評価では「事実整理」と「最終評価」を分ける
生成AIエージェントは、複数の業務システムから記録を集め、活動内容を要約する作業に活用できます。
しかし、収集できるデータだけで従業員の貢献を評価すると、記録に残りにくい支援、育成、調整、問題防止などが見落とされる可能性があります。
人事評価では、次のように役割を分けることが重要です。
- AI:業務記録の収集、事実の整理、評価案の作成
- 被評価者:事実確認、背景情報、記録されていない貢献の追加
- 評価者:職務内容や状況を踏まえた最終判断
- 人事部門:評価基準、公平性、異議申し立て手続きの管理
AIの評価案を表示したまま人間に承認を求めるだけでは、人間がAIの結論に引きずられる「自動化バイアス」を防げません。
評価者が元データを確認できること、AIの判断を修正できること、修正理由を記録できることが必要です。
導入後は信頼の過不足を定期的に見直す
AIエージェントへの信頼が高すぎれば、誤りを見逃します。逆に信頼が低すぎれば、すべての処理を人間が再確認することになり、自動化の効果が失われます。
この状態を防ぐには、AIの判断と人間の判断を定期的に比較する「信頼の較正」が必要です。
確認する指標には、次のようなものがあります。
- AIが正常に完了した割合
- 人間が修正した割合と理由
- 誤送信や誤処理の件数
- 承認待ち時間
- 例外処理の発生件数
- 顧客や従業員からの異議申し立て
- AI導入前後の品質と所要時間
- 利用者がAIの限界を理解しているか
NISTのAIリスクマネジメントフレームワークでは、ガバナンス、リスクの把握、測定、管理を継続的に回す考え方が示されています。一度ルールを作って終わるのではなく、利用実績と事故情報を基に権限や監督方法を更新することが重要です。NIST「AI Risk Management Framework」
中小企業向けの段階的な導入手順
現在の業務を棚卸しする
部門名や職種名ではなく、実際に行われているタスクを一覧化します。使用データ、担当者、承認者、例外処理も確認します。
タスクをリスク分類する
誤りの影響、取り消し可能性、個人情報の有無、外部への影響、判断までに許される時間を確認します。
小さな業務から試行する
情報収集、要約、下書きなど、失敗しても修正しやすい業務から開始します。いきなり外部送信やシステム更新を自動化しないことが重要です。
責任分界と停止条件を決める
承認者、最終責任者、技術管理者、監査担当者を決めます。誰がAIを止められるのかも明文化します。
限定運用で検証する
対象部署、利用者、データ、処理件数を限定し、人間による確認結果を記録します。
権限を段階的に広げる
正確性だけでなく、例外への対応、説明可能性、利用者の理解度を確認したうえで、AIの実行範囲を広げます。
経済産業省・総務省の「AI事業者ガイドライン第1.2版」でも、経営層のリーダーシップ、リスクベースの対応、関係者間の役割整理、継続的な改善が重視されています。経済産業省「AI事業者ガイドライン第1.2版」
また、デジタル庁の2026年版ガイドラインは行政機関向けですが、利用目的、リスク評価、調達要件、運用管理を一体として設計する考え方は、民間企業にも参考になります。デジタル庁「生成AIの調達・利活用に係るガイドライン第2.0版」

まとめ
生成AIエージェント導入の成否を決めるのは、AIモデルの性能だけではありません。
重要なのは、業務をタスク単位で分解し、AIが実行する範囲、人間が判断する範囲、最終責任を負う人を明確にすることです。
特に、契約、支払い、人事評価、データ削除などの高リスク業務では、人間の承認を形式的に置くだけでは不十分です。判断に必要な情報を確認でき、AIを停止・修正できる権限を持つ人を配置する必要があります。
生成AIエージェントは、人間の仕事を単純に奪う存在ではありません。情報収集や定型処理をAIに移し、人間が顧客対応、専門的判断、人材育成、改善活動へ集中できる職務構造をつくるための技術です。
AIにどこまで任せるかを決めることは、人間が何に責任を持ち、どのような価値を生み出すのかを改めて定義することでもあります。







コメント